
Опитування Radware: традиційну модель кібербезпеки необхідно доповнити рівнем ШІ
Опитування Radware: традиційну модель кібербезпеки необхідно доповнити рівнем ШІ
Понад 80% організацій широко використовують генеративний ШІ або великі мовні моделі, однак лише 17% мають повний контроль над ШІ-агентами та процесами, керованими ШІ
14.09.2026
Компанія Radware опублікувала звіт «Кібердослідження 2026: нові тенденції у сфері штучного інтелекту, API та безпеки застосунків»
(2026 Cyber Survey: New Trends in AI, API and Application Security). Дослідження базується на результатах опитування, проведеного компанією Osterman Research на замовлення Radware серед представників 377 організацій у всьому світі.
Як показало опитування, організації впроваджують штучний інтелект швидше, ніж реалізують заходи безпеки, необхідні для захисту відповідних середовищ.
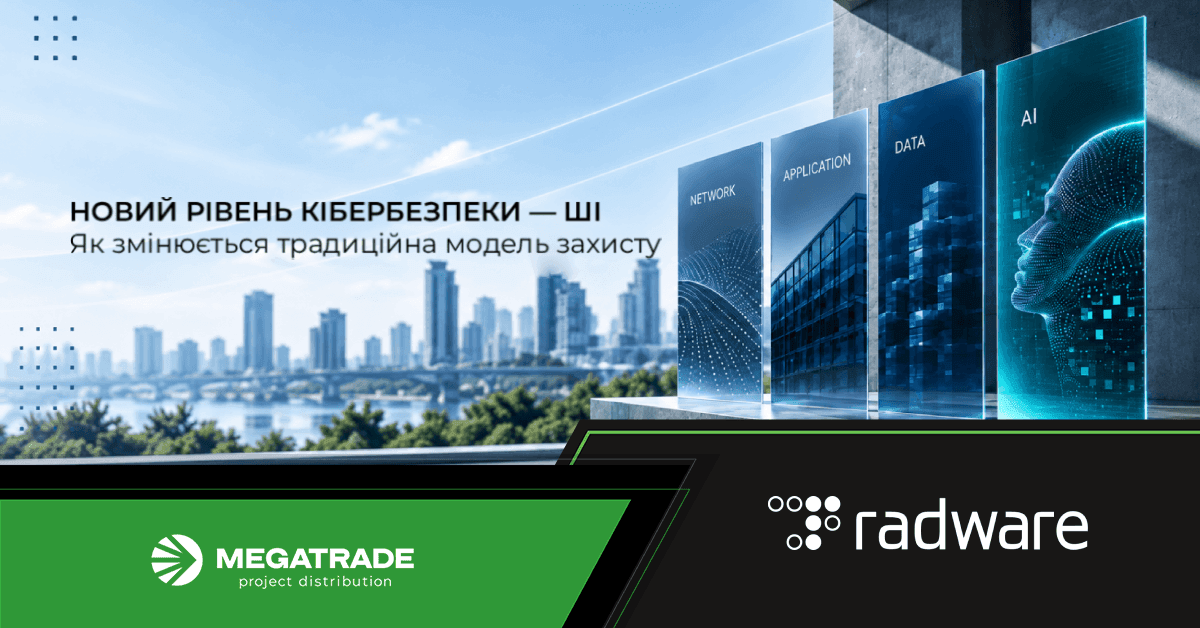
Проблема полягає в тому, що фахівці з кібербезпеки звикли до моделей захисту, які охоплюють традиційні рівні технологічного середовища: мережевий (Network layer), прикладний (Application layer) та рівень даних (Data layer). Іншими словами, традиційний підхід передбачає окремий захист мережі, застосунків і даних. Однак із поширенням технологій штучного інтелекту такої моделі вже недостатньо. Вона потребує нового компонента — рівня ШІ (AI layer).
Опитування свідчить, що в міру розширення використання генеративного штучного інтелекту (GenAI), великих мовних моделей (LLM), ШІ-агентів та автономних робочих процесів зловмисники також дедалі активніше застосовують ШІ для виявлення вразливостей, обходу засобів захисту та прискорення атак. Водночас багатьом організаціям бракує необхідної прозорості та механізмів управління для ефективного захисту ШІ, застосунків та API.
За словами Конні Стек, директорки з розвитку компанії Radware, новий рівень ШІ створює низку викликів у сфері безпеки, які неможливо вирішити за допомогою ізольованих точкових рішень. Тому організаціям необхідна комплексна видимість роботи ШІ, програмного забезпечення та API, щоб швидше виявляти нові загрози та реагувати на них.
Як показало опитування, організації впроваджують штучний інтелект швидше, ніж реалізують заходи безпеки, необхідні для захисту відповідних середовищ.
Проблема полягає в тому, що фахівці з кібербезпеки звикли до моделей захисту, які охоплюють традиційні рівні технологічного середовища: мережевий (Network layer), прикладний (Application layer) та рівень даних (Data layer). Іншими словами, традиційний підхід передбачає окремий захист мережі, застосунків і даних. Однак із поширенням технологій штучного інтелекту такої моделі вже недостатньо. Вона потребує нового компонента — рівня ШІ (AI layer).
Опитування свідчить, що в міру розширення використання генеративного штучного інтелекту (GenAI), великих мовних моделей (LLM), ШІ-агентів та автономних робочих процесів зловмисники також дедалі активніше застосовують ШІ для виявлення вразливостей, обходу засобів захисту та прискорення атак. Водночас багатьом організаціям бракує необхідної прозорості та механізмів управління для ефективного захисту ШІ, застосунків та API.
За словами Конні Стек, директорки з розвитку компанії Radware, новий рівень ШІ створює низку викликів у сфері безпеки, які неможливо вирішити за допомогою ізольованих точкових рішень. Тому організаціям необхідна комплексна видимість роботи ШІ, програмного забезпечення та API, щоб швидше виявляти нові загрози та реагувати на них.
Трафік ШІ створює нову проблему у сфері контролю доступу
Лише 14% організацій мають повну видимість трафіку ШІ-краулерів, тоді як 76% зазнали негативного впливу трафіку ШІ-краулерів або ШІ-агентів.
Серед основних висновків опитування:
- Організації впроваджують ШІ швидше, ніж встигають забезпечити його захист. 83% організацій уже широко використовують функції GenAI або LLM, а 96% планують впровадити ШІ-агентів або автономні робочі процеси протягом наступних 12 місяців. Проте лише 17% повністю контролюють ШІ-агентів або процеси, керовані ШІ.
- Трафік ШІ створює нову проблему у сфері контролю доступу. Лише 14% організацій мають повну видимість трафіку ШІ-краулерів, тоді як 76% зазнали негативного впливу трафіку ШІ-краулерів або ШІ-агентів.
- Розробка застосунків продовжує випереджати захист API. Майже половина (48%) організацій оновлює API у виробничому середовищі щодня або частіше. Проте лише 19% мають повністю автоматизований реєстр API, який постійно оновлюється, а лише 24% проводять комплексне тестування безпеки API протягом усього життєвого циклу.
- Атаки на застосунки дедалі сильніше впливають на бізнес. 71% організацій щомісяця або частіше стикаються з DDoS-атаками на рівні застосунків або API. Середня вартість простою внаслідок DDoS-атаки на прикладному рівні зросла на 23% порівняно з минулим роком і становить 7530 доларів за хвилину, або приблизно 451 тисячу доларів за годину.
- Безпекові операції залишаються недостатньо оперативними. Лише 21% організацій повідомляють про найвищий рівень готовності до управління інцидентами безпеки застосунків. Водночас середній час усунення значних інцидентів, пов’язаних з API, ботами або DDoS-атаками, становить 2,8 години.
Підбір, придбання чи консультації щодо рішень Radware: sales@megatrade.ua, (044) 538-00-06
Технічні консультації для партнерів Мегатрейд: radware@megatrade.ua
Докладніше про Radware — виробника рішень із запобігання DDos-атакам, для хмарної безпеки та балансування мережевого трафіку
Невидимі зловмисники: як сучасні боти імітують реальних користувачів